Ви постійно стикаєтеся з цими спотвореними буквами, квадратами зі світлофорами чи галочками «Я не робот» під час реєстрації на сайтах, оплати замовлень чи входу в месенджери. Це система автоматичної перевірки, яка відокремлює реальних людей від програмних ботів. Нижче ви знайдете просте пояснення, як саме вона функціонує, які існують формати завдань і чому розробники поступово відходять від класичних головоломок.
Що таке капча та як вона працює
Капча — це комп’ютерний тест, який визначає, хто зараз перебуває на веб-сторінці. Система ставить перед вами завдання, яке легко виконує людина, але ускладнює роботу для звичайної програми-боту. Механізм не карає вас за помилки, а просто перевіряє, чи володієте ви здатністю інтерпретувати нечіткий візуальний або аудіоконтент.
Абревіатура CAPTCHA походить від англійської фрази Completely Automated Public Turing test to tell Computers and Humans Apart. У перекладі це означає «повністю автоматизований публічний тест Тюрінга для розрізнення комп’ютерів і людей». Термін фіксується ще у 2000 році й офіційно зареєстрований як торгова марка Університету Карнегі — Меллона. Розробники тоді шукали спосіб обмежити масове надсилання спам-повідомлень через форми зворотного зв’язку.
Капча не намагається заплутати користувача задля власної цікавості. Вона слугує цифровим бар’єром, який рятує інтернет-сервіси від перевантаження автоматизованими запитами та захищає дані справжніх клієнтів від сторонніх скриптів.
Пристрій працює за принципом порівняння ваших дій із базовими шаблонами людського поведінкового профілю. Коли ви вводите символы, клікаєте на кнопки або рухаєте мишу, браузер фіксує таймінги, криві траєкторії та паузи. Алгоритм порівнює отримані дані із статистикою реальних користувачів і видає дозвіл на доступ, якщо показники відповідають нормі.
Основні види капчі та формати завдань
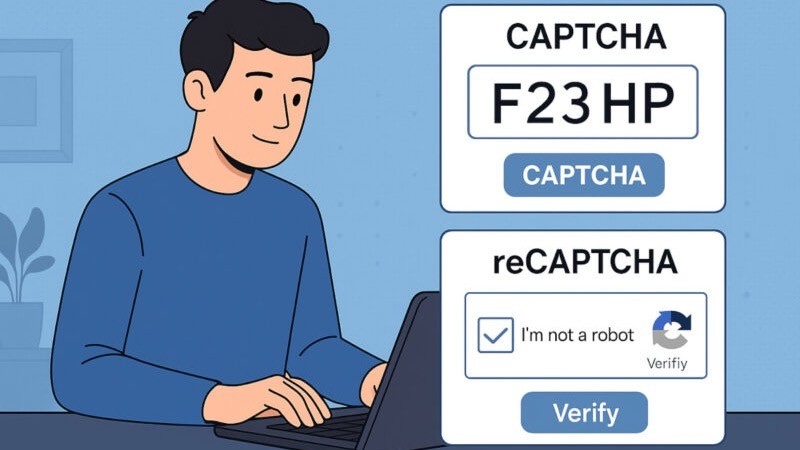
Розробники адаптують рівень складності під конкретну задачу сайту. Деякі платформи просять ввести незграбний текст, інші вимагають знайти пішохідний перехід на фото чи прослухати голосове повідомлення. Нижче ви побачите основні формати, з якими стикається більшість відвідувачів.
| Тип капчі | Як виглядає завдання | Особливості використання |
|---|---|---|
| Текстова | Введення спотворених літер і цифр на фоні ліній та кольорового шуму | Найстаріший формат; добре спрацьовує на легковагове навантаження, але сильно дражнить людей зі зниченим зором |
| Графічна / розпізнавання об’єктів | Вибір потрібних квадратів або картинок зі світлофорами, пішохідними переходами, гідрантами, автобусами, мостами | Стандарт для електронної комерції та сервісів бронювання; швидко перевіряє візуальне мислення |
| Аудіокапча | Прослуховування голосового запису із фоновим шумом та введення почутих цифр або слів | Створена насамперед для людей із порушенням зору; використовує синтезатор мовлення низької якості |
| Математична або логічна | Розв’язання елементарного арифметичного виразу (наприклад, 5 + 3 = ?) або вибір зайвого предмета з ряду | Проста в реалізації для вебмайстрів; швидко блокує найпростіші алгоритми сканування сторінок |
| Інтерактивна | Перетягування повзунця на шкалі, докручування картинки до правильного кута чи встановлення елемента пазла у відповідний паз | Часто приховано в системі безперебиного доступу; імітує природний жест пальця чи мишкою |
Обраний тип залежить від ресурсоздатності сервера та рівня загроз конкретного проєкту. Дешеві рішення потребують лише базових шаблонів генератора, тоді як преміальні захисти залучають машинне навчання для аналізу мікрорухів курсора.
Чим звичайна капча відрізняється від Google reCAPTCHA
Класична версія змушує вас завжди виконувати дію вручну. Ви бачите поле, читаєте умову і обов’язково робите вибір або вводите дані. Інструмент від Google працює інакше: система спочатку моніторить ваше взаємодія зі страницей у фоновому режимі. Вона рахує скролінг, затримки клавіатури, рухи стрілки миші та частоту кліків. Якщо аналітика показує високий коефіцієнт довіри, вам навіть не потрібно нічого натискати.
Еволюція платформи поділяється на кілька чітких етапів. Версія v1 була закритою експериментальною системою, де люди добровільно розшифровували відскановані слова зі старих книг. Цей проєкт успішно завершив свою роботу і був офіційно відключений у 2018 році. Замість нього прийшла v2 із знайомим усім чекбоксом «Я не робот». Спочатку система просто перевіряла час між появою вікна та вашим кліком. При виникненні сумнівів вона виводила сітку фотографій із задачами на розпізнавання об’єктів. Саме цей варіант став стандартом для мільйонів сайтів.
Нинішня архітектура опирається на реалізацію v3. Вона повністю прибрана з виду користувача. Платформа сканує телеметрію пристрою та оцінює поведінку відвідувача балами від нуля до одиниці. Результат передається адміністратору сайту, який сам вирішує, чи блокувати користувача з нижчим рейтингом. Такий підхід усуває тригери невдоволення та прискорює проходження реєстрації.
Власникам ресурсів вигідно мігрувати на нові протоколи через зменшення кількості скарг у технічну підтримку. Гнучкі налаштування дозволяють фільтрувати не шкідливих, а непотрібних ботів, що зберігає швидкість роботи бази даних.
Навіщо потрібна капча і від чого вона захищає
Власники сайтів встановлюють перевірку на всіх критичних діях: оформленні замовлень, вході в особистий кабінет, залишенні коментарів та запиті зворотного зв’язку. Без такого бар’єра мережеві проекти стають повністю беззахисними перед готовими інструкціями злоумисників. Автоматизовані скрипти працюють безсонно, обходячи тисячі сторінок за хвилину і залишаючи після себе сміття.
- Спам у формах та коментарях: автоматичні боти масово розсилають рекламні посилання, казино та шахрайські оголошення;
- Масова реєстрація фейків: створення тисяч порожніх профілів для накруток, маніпуляцій чи перевантаження баз даних;
- Брутфорс (підбір паролів): автоматичні спроби зламати акаунти користувачів методом перебору комбінацій на сторінці входу;
- Скрапінг контенту: несанкціоноване викачування цін, описів товарів або статей конкурентами;
- Скупка товарів і квитків: боти миттєво викуповують дефіцитні квитки на концерти чи поїзди для подальшого перепродажу.
Кожен блок дає адміністратору контрольний важіль. Ви отримуєте чесне спілкування з реальними людьми, а бізнес уникає витрат на розміщення нецільового трафіку в лог-файлах.
Чому капча з’являється занадто часто та як це виправити
Якщо вікно перевірки вискакує занадто регулярно, причина зазвичай криється в особливостях вашого підключення чи поведінці в мережі. Багато провайдерів надають динамічні IP-адреси, які раніше належали спам-фермам. Або ж ви користуєтеся безкоштовним VPN-клієнтом, де одна й та сама номерна адреса одночасно обслуговує кілька тисяч випадкових осіб. Перебування в режимі анонімності, відсутність історії переглядів та різкі однотипні дії також підвищують ризик маркування вашого пристрою.
Окремо варто розглянути ситуацію в Telegram. У відкритих групах адміністратори часто вмикають вхідну модерацію через бота. Він вимагає натиснути кнопку або ввести короткі цифри, щоб переконатися, що нова людина є живою. Це стандартний захист чатів від напливу рекламних спам-ботів, які постійно сканують посилання на вступ до груп.
- Тимчасово вимкнути VPN або змінити сервер підключення на менш завантажений.
- Увійти у свій обліковий запис Google у браузері, оскільки авторизованим користувачам система довіряє значно більше.
- Очистити кеш та файли cookie або перевірити розширення браузера на наявність підозрілих плагінів.
- Перевірити телефон чи комп’ютер антивірусом на наявність шкідливого софту, який може генерувати фоновий трафік.
Якщо попередні кроки не допомогли, спробуйте перейти через мобільний браузер замість десктопного клієнта або зверніться до служби підтримки провідника інтернету. Іноді проблема криється в тимчасовій перезагрузці маршрутизатора.
Штучний інтелект і майбутнє капчі
Класичні візуальні головоломки переживають період сильного занепаду. Модель штучного інтелекту та комп’ютерного зору продовжують навчатися неймовірними темпами. Відомі прориви мультимодальних систем, які стали широкодоступними вже наприкінці 2023 року, дозволяють алгоритмам розпізнавати спотворені написи, мости, гідранти та світлофори точніше й швидше за звичайну людину. Програмний комплекс просто пропускає старий тест, не витрачаючи часу на помилки.
Спроби вчитель складніші завдання мають оборотний бік. Постійне збільшення розміру сітки картинок або додавання фонових деталей лише дратує користувачів. Люди починають гірше сприймати сайт, гублять бажання купувати товари чи читати матеріали. Доступність ресурсів падає, а відтік трафіку до конкурентів росте.
Індустрія кіберзахисту повертається до фундаментальних принципів безпеки. Розробники відмовляються від примусових візуальних втручань на користь безшовних технологій. Найближчий вектор розвитку включає криптографічні перевірки на рівні самого браузера, впровадження приватних токенів доступу та глибокий аналіз телеметрії пристрою. Замість того, щоб питати людину про світлофори, системи тепер будуть перевіряти цілісність операційної системи, стан батарейки, температуру процесора та специфіку натискання дисплея.
Такий перехід зробить інтернет тихішим і зручнішим для всіх учасників цифрової взаємодії. Ви все частіше помічатимете, що сторінки завантажуються миттєво без зайвих спливаючих діалогів, а ваші контакти залишатимуться під надійним захистом.